Showing posts with label Hack. Show all posts

January 19, 2010

Perintah-Perintah Dasar DOS

Hy kawand ku semua..
kmaren aku sempet tertarik dengan temen ku yg beraksi memonopoli Bandwith di sebuah warnet dengan menggunakan MS DOS.wah,,efek nya pun langsung terasa, yaitu internet yang kita gunakan jauh lebih cepat,
mau download dan upload pun jadi yahuuudd..krna g perlu lagi tunggu lama2..hee..

Dari situlah aku pengen bsa gmn caranya..
dan ternyata berawal dari mengenal perintah2 yg ada di DOS..
yuk kita coba..

berikut perangkat yg kita perlukan:
1. Kusi yang empuk ( biar nyaman belajarnya )
2. Secangkir kopi susu hangat. ^_^
3. Komputer dengan OS WIndows tentunya,.


Di sini q pake DOS-nya windows yaitu Command Prompt. Ada banyak perintah dasar Command Prompt, tetapi yang akan dibahas di sini hanya beberapa perintah saja.
(he...berhubung ilmuku masi cetek nih...)

Pertama, Klik Start- Run-
lalu ketikkan "cmd" ( tanpa tanda petik )
tidak lama kemudian akan muncul sebuah halaman Hitam..
inilah tempat kita bekerja selanjutnya..
^_^

Di bawah ini adalah beberapa perintah dasar Command Prompt:

1. Cd atau call directory berfungsi untuk memanggil direktori atau membuka suatu folder.


GAMBAR CD

Cd mempunyai perintah dasar lain yaitu cd\ atau call directory back

GAMBAR CD\

2. Md atau make directory berfungsi untuk membuat direktori baru atau folder baru.


GAMBAR MD


3. Rd atau remove directory berfungsi untuk menghapus suatu directory beserta seluruh isinya.


GAMBAR RD

4. Dir atau directory berfungsi untuk melihat isi dari directory, folder atau suatu disk.


GAMBAR DIR


5. Dir *.xxx berfungsi untuk mencari file yang berekstensi, misal .exe; .jpg; .gif; .doc;.htm; .bat; .txt dan masih banyak lagi jenis file-file.


GAMBAR DIR *.XXX

6. Dir /p atau directory per page berfungsi untuk menampilkan file atau dirctory per halaman, ini berguna bila terdapat file dan direktori yang banyak.


GAMBAR DIR /P

7. Dir /w berfungsi untuk menampilkan isi directory secara singkat, tidak ada keterangan tanggal, ekstensi file, hanya menampilkan nama file saja.


GAMBAR DIR /W

8. Ren atau rename berfungsi untuk mengganti nama file.


GAMBAR REN

9. Copy berfungsi untuk menduplikasi file.


GAMBAR COPY

10. Cls berfungsi untuk membersihakn layar.

11. Tree berfungsi untuk melihat susunan direktori beserta sub-subnya secara lengakap.


GAMBAR TREE


12. Berpindah ke drive lain misal apabila sedang ada di drive C ingin berpindah ke drive D ketikkan nama drive D diikuti dengan tanda titik dua (:), dengan peintah D: lalu tekan enter.


GAMBAR BERPINDAH KE DRIVE LAIN

yupp..
aku rasa cukup ini dulu..
untuk kelanjutannya,,
bersabar yah..
^_^

December 18, 2009

Cara Hacking di LAN Bisa untuk Curi Pass Browser laen nih.....


Pertama-tama sorry kalo repost karena teknik ini bukanlah teknik yang fresh di dunia hacking tapi teknik ini belum basi karena sampai saat ini masih dapat digunakan karena sebagian besar jaringan meggunakan jaringan hub & switch yang tidak terenkripsi.
Mengapa tidak terenkripsi?

* Network Admin sebagian besar adalah orang IT yang specialist dalam membuat program, bukan dalam Network Security
* Bila dienkripsi bandwidth yang dibuthkan akan meningkat dan tentu inet yang sudah lemot ini akan semakin lemot dan akhirnya page error
* Harganya tidak murah untuk memperoleh yang terenkripsi

Perbedaan antara jaringan Hub dan Switch:
* Pada jaringan hub semua data yang mengalir di jaringan dapat dilihat/diambil oleh komputer manapun yang ada di jaringan asalakan komputer tersebut merequest data tersebut, kalo tidak direquest ya tidak akan datang.
* Pada jaringan switch hanya komputer yang melakukan pertukaran data yang dapat melihat data tersebut, komputer2 lain tidak berhak merequest data tersebut.

Masalahnya adalah harga dari router hub dan switch tidak berbeda jauh sehingga kebanyakan tempat sekarang sudah menggunakan metode switch yang menyulitkan untuk network hacking.

Hacking ini menggunakan teknik:

* Sniffing
* ARP Poison Routing

Kedua Teknik di atas tidak akan bisa dicegah oleh firewall apapun di komputer korban, dijamin.

Important Note: ARP Poison Routing dapat meyebabkan denial of service (dos) pada salah satu / semua komputer pada network anda

Kelebihan:

* Tidak akan terdeteksi oleh firewall tipe dan seri apapun karena kelemahannya terletak pada sistem jaringan bukan pada komputernya
* Bisa mencuri semua jenis login password yang melalui server HTTP
* Bisa mencuri semua login password orang yang ada di jaringan Hub selama program diaktifkan
* Untuk ARP Poisoning bisa digunakan untuk mencuri password di HTTPS
* Semua programnya free

Kekurangan:

* Untuk jaringan Switch harus di ARP poisoning 1 persatu dan bandwidth anda akan termakan banyak untuk hal itu (kalo inet super cepat ga masalah)
* Ketahuan / tidak oleh admin jaringan di luar tanggung jawab saya


Mulai dari sini anggap bahwa di network dalam kisah ini ada 3 komputer, yaitu:

* Komputer Korban
* Komputer Hacker
* Server

Perbedaan-perbedaan antara jaringan switch dan jaringan hub:
Langkah-langkah pertama:

1. Cek tipe jaringan anda, anda ada di jaringan switch / hub. Jika anda berada di jaringan hub bersyukurlah karena proses hacking anda akan jauh lebih mudah.
2. Download program-program yang dibutuhkan yaitu Wireshark dan Cain&Abel.
Code:
http://www.wireshark.org/download.html
http://www.oxid.it/cain.html


Cara Menggunakan WireShark:

* Jalankan program wireshark
* Tekan tombol Ctrl+k (klik capture lalu option)
* Pastikan isi pada Interfacenya adalah Ethernet Card anda yang menuju ke jaringan, bila bukan ganti dan pastikan pula bahwa “Capture packets in promiscuous mode” on
* Klik tombol start
* Klik tombol stop setelah anda merasa yakin bahwa ada password yang masuk selama anda menekan tombol start
* Anda bisa melihat semua jenis packet yang masuk dan keluar di jaringan (atau pada komputer anda saja jika network anda menggunakan Swtich
* Untuk menganalisis datanya klik kanan pada data yang ingin di analisis lalu klik “Follow TCP Stream” dan selamat menganalisis paketnya (saya tidak akan menjelaskan caranya karena saya tidak bisa )
* Yang jelas dari data itu pasti di dalamnya terdapat informasi2 yang dimasukkan korban ke website dan sebaliknya

Cara di atas hanya berlaku apabila jaringan anda adalah Hub bukan switch
Dari cara di atas anda dapat mengetahui bahwa jaringan anda adalah hub/switch dengan melihat pada kolom IP Source dan IP Destination. Bila pada setiap baris salah satu dari keduanya merupakan ip anda maka dapat dipastikan jaringan anda adalah jaringan switch, bila tidak ya berarti sebaliknya.

Cara Menggunakan Cain&Abel:

  1. * Penggunaan program ini jauh lebih mudah dan simple daripada menggunakan wireshark, tetapi bila anda menginginkan semua packet yang sudah keluar dan masuk disarankan anda menggunakan program wireshark
    * Buka program Cain anda
    * Klik pada bagian configure
    * Pada bagian “Sniffer” pilih ethernet card yang akan anda gunakan
    * Pada bagian “HTTP Fields” anda harus menambahkan username fields dan password fields nya apabila yang anda inginkan tidak ada di daftar.
    Sebagai contoh saya akan beritahukan bahwa kalo anda mau hack password Friendster anda harus menambahkan di username fields dan passworsd fields kata name, untuk yang lain anda bisa mencarinya dengan menekan klik kanan view source dan anda harus mencari variabel input dari login dan password website tersebut. Yang sudah ada di defaultnya rasanyan sudah cukup lengkap, anda dapat mencuri pass yang ada di klubmentari tanpa menambah apapun.
    * Setelah itu apply settingannya dan klik ok
    * Di menu utama terdapat 8 tab, dan yang akan dibahas hanya 1 tab yaitu tab “Sniffer” karena itu pilih lah tab tersebut dan jangan pindah2 dari tab tersebut untuk mencegah kebingungan anda sendiri
    * Aktifkan Sniffer dengan cara klik tombol sniffer yang ada di atas tab2 tersebut, carilah tombol yang tulisannya “Start/Stop Sniffer”
    * Bila anda ada di jaringan hub saat ini anda sudah bisa mengetahui password yang masuk dengan cara klik tab (Kali ini tab yang ada di bawah bukan yang di tengah, yang ditengah sudah tidak usah diklik-klik lagi) “Passwords”
    * Anda tinggal memilih password dari koneksi mana yang ingin anda lihat akan sudah terdaftar di sana
    * Bila anda ternyata ada di jaringan switch, ini membutuhkan perjuangan lebih, anda harus mengaktifkan APR yang tombolonya ada di sebelah kanan Sniffer (Dan ini tidak dijamin berhasil karena manage dari switch jauh lebih lengkap&secure dari hub)
    * Sebelum diaktifkan pada tab sniffer yang bagian bawah pilih APR
    * Akan terlihat 2 buah list yang masih kosong, klik list kosong bagian atas kemudian klik tombol “+” (Bentuknya seperti itu) yang ada di jajaran tombol sniffer APR dll
    * Akan ada 2 buah field yang berisi semua host yang ada di jaringan anda
    * Hubungkan antara alamat ip korban dan alamat ip gateway server (untuk mengetahui alamat gateway server klik start pada komp anda pilih run ketik cmd lalu ketik ipconfig pada command prompt)
    * Setelah itu baru aktifkan APR, dan semua data dari komp korban ke server dapat anda lihat dengan cara yang sama.

Anda dapat menjalankan kedua program di atas secara bersamaan (Cain untuk APR dan wireshark untuk packet sniffing) bila ingin hasil yang lebih maksimal.

Password yang bisa anda curi adalah password yang ada di server HTTP (server yang tidak terenkripsi), bila data tersebut ada di server yang terenkripsi maka anda harus mendekripsi data tersebut sebelum memperoleh passwordnya (dan itu akan membutuhkan langkah2 yang jauh lebih panjang dari cara hack ini)

Untuk istilah-istilah yang tidak ngerti bisa dicari di wikipedia (tapi yang inggris ya kalo yang indo jg belum tentu ada).

credit:
Forum X-Code

December 12, 2009

Melacak IP ADDRESS dan REAL ADDRESS Seseorang

sebelumnya saya mohon maaf klo trik ini uda mudah banget bagi kakak2 sekalian. Dsini saya hanya ingin mencoba share bagi kawan2 yang newbie banget, jadi saya sarankan ,untuk kakak2 yg uda master ni :D, mending g usa di terusin bacanya..daripada nnti mabok krna ngakak ni trik..hee...
yuk langsung aja dah..

Dalam artikel ini Aq akan membahas hal-hal berikut:
1. Melacak alamat IP suatu situs
2. Melacak Real Adress server suatu situs
3. Cara Mengetahui IP address lawan chatting kita

1. Melacak alamat IP suatu situs Untuk mengetahui alamat IP suatu situs, kita dapat melakukan PING terhadap situs tersebut. Caranya: Masuk ke command Prompt dan ketikan PING WWW.SITUS-SARAN.COM terus tekan enter. dan akan muncul alamat Ip situs tersebut.

2. Melacak Lokasi server ato real address dari suatu situs.

Kita dapat melacak lokasi server suatu situs hanya
dengan mengetahui alamat situsnya saja. Coba kamu buka www.domainwhitepages.com Tinggal masukkan IP address situs tadi atau masukkan alamat situsnya dan kamu akan mendapatkan info lengkap tentang server dari situs tersebut diantaranya adalah lokasi negara dan kota.

3. Melacak IP address lawan chatting kita Saat kita menggunakan Yahoo messenger,
sebenarnya kita bisa mengetahui alamat IP dari lawan chatting kita.

Kirimkan suatu file pada lawan chat kita. :: Lalu masuklah ke Command Prompt (MSDOS) dan ketikkan NETSTAT -N lalu tekan enter, maka alamat IP lawan chatting anda (yang telah anda kirimi file tadi) akan muncul beserta port yang digunakan untuk pengiriman file. :: Untuk mengetahui lokasi lawan chatting anda (real address) seperti ia berada di kampus atau di warnet mana, tinggal anda chek di www.domainwhitepages.com dengan mempergunakan alamat IP yang anda dapatkan.

Ingin menggunakan YM untuk beberapa user id di komputer yang sama? Anda bisa menggunakan software dan juga bisa dengan trik di bawah ini:
1. Start > Run…> regedit
2. Buka HKEY_CURRENT_USER > Software > yahoo > pager > test
3. Pada sebelah kanan, klik kanan > New > DWORD value
4. Beri nama Plural tekan enter 2 kali dan berikan nilai 1
5. Pastikan YM anda telah dimatikan, jalankan YM dan login secara biasa.
6. Kalau masih tidak bisa coba lagi step ke-5, kalau masih tidak bisa RESTART Tutorial Hacker Part 2 :

Melacak ip addreas di yahoo Mesengger dan mesengger lainnya Banyak para Newbie tidak tahu cara menampilkan ip addreas teman chatnya di Yahoo Messenger, AOL dan lainnya, memang untuk melakukannya kita butuh triks, berbeda dengan IRC yang tinggal di whois aja, baik langsung saja kita memulai tutorialnya, pertama-tama kirimkankan file apa saja yang anda punya ke teman chatting anda dimana ini fungsinya sebagai timing waktu agar anda punya waktu untuk mengetikkan perintah-perintah untuk menampilkan ip addreas teman chat anda, disarankan diatas 600kb, lebih besar itu lebih bagus karena itu akan menyebabkan waktu anda lebih banyak.

1.Segera buka MS-DOS anda, lalu ketikkan netstat -n lalu akan tampil ip teman chat anda, misalkan saja muncul tampilan sebagai berikut : 202.133.80.45 : 5000+++ ->> ip ini ( 202.133.80.45) ternyata setelah dicek itu milik Graha Net, nah ahkirnya ketahuan tuh si pemakai messenger di warnet mana, nah kalau 5000+ itu adalah portnya yang dikirimin file ama anda. Tujuan dari tutorial ini bahwa segala macam komunikasi diinternet tanpa penggunaan proxy dan semacamnya masih dapat dilacak dengan begitu mudahnya, sehingga aku mengingatkan untuk penggunaan proxy anonymous setiap anda berselancar di internet jika anda benar-benar ingin mengurangi resiko dari berbagai jenis pelacakan.

2. Cara masuk ke DOS pada Windows XP yang serba dikunci Banyak warnet yang membatasi akses gerak kita di Windows seperti fasilitas DOS, Windows Explorer, setting dan sebagainya dalam keadaan tidak dapat kita sentuh, huh, emang nyebelin kalo kita bener-bener perlu akses ini  Aq punya jawaban  Cara masuk di DOS pada Windows XP yang serba di lock fasilitasnya :

1. Pada icon dalam dekstop atau start menu di klik kanan, lalu pilih properties
2. Di properties pilihlah "find target…"
3. Muncul Window lalu pilih search diatas
4. Pada Search pilihlah "All Files and folders"
5. Lalu cari file "cmd.exe" di windows
6. Jika di temukan maka jalankan file cmd.exe.
7. Dengan menjalankan file cmd.exe maka anda telah masuk ke dos  Jika ternyata penguncian benar-benar total maka anda dapat mengubah registry windows melalui pembuatan file *.reg dengan notepad / word pad, kemudian anda jalankan file *.reg tersebut, cara untuk membuatnya ada dihalaman ini juga. Tujuan dari tutorial ini agar kita dapat lebih banyak bergerak leluasa diwarnet-warnet yang keamanannya terlalu dilindungi sehingga membuat kita tidak bisa berbuat banyak di komputer tersebut.

3. Menembus fasilitas umum windows yang terlalu dibatasi Menjengkelkan jika fasilitas MS-DOS, RUN, Find dan sebangsanya di hilangkan dari desktop di komputer warnet, biar ga terlalu BT, kita tembus aja pakek cara ini

1. Masuk ke Notepad / Wordpad / Ms Word
2.Laluketik dibawah ini REGEDIT4 [HKEY_CURRENT_USER\""SOFTWARE\""Microsoft\""Windows\""CurrentVersion\""Policies\""System] "DisableRegistryTools"=dword:00000001 [HKEY_CURRENT_USER\""SOFTWARE\""Microsoft\""Windows\""CurrentVersion\""Policies\""Explorer] "NoRun"=dword:00000000
3. Simpanlah di dengan nama file berekstensi *.reg lalu jalankan file *.reg yang anda buat tadi lalu anda restart Tujuan dari tutorial ini untuk para netter yang merasa kesal dengan komputer warnet, kantor atau sebagainya yang dimana warnet, kantor atau lainnya melakukan pembatasan hak aksesnya terlalu berlebihan terhadap komputer yang kita gunakan.
4. Cara masuk di komputer lain lewat DOS (Windows XP / 2000) Anda ingin masuk dikomputer teman anda dalam sebuah LAN ? bisa melihat seluruh isi harddisk teman anda, membuat directory, membuat file, mendelete file atau apa saja ? itu mudah, semua caranya ada disini.

1.Pertama-tama anda harus tahu 2 program penting lalu downloadlah yaitu internet Maniac (Internet Maniac.exe)…

Anda bsa Ambil Di Sini.
Download Interenet Maniac Berfungsi untuk mengetahui ip addreas client melalui computer name / hostname KaHT (KaHt.exe) …

Download program hacker KaHT Berfungsi sebagai program untuk menerobos ke computer server atau client Ingat hanya dengan 2 program diatas maka anda bersiap-siaplah menguasai warnet / kampus / kantor dan sebagainya,
lho gimana bisa ?

hehe Pertama kali anda periksa dahulu jaringan anda dengan melihat para hostname dengan 2 cara. Ingat hanya dengan 2 program diatas maka anda bersiap-siaplah menguasai warnet / kampus / kantor dan sebagainya, lho bagaimana bisa ? hehe Setelah 2 program diatas di download maka ekstractlah dahulu program tersebut, entah pake WINZIP atau pake apa.

Kalo udah di extract lalu pertama kali anda periksa dahulu jaringan anda dengan melihat para hostname dengan 2 cara.

1. Untuk Windows XP Cara Pertama Masuk ke Start Lalu Search, lalu pilih computers or people lalu pilih A computer on the Network lalu langsung klik search maka akan segera muncul computer-komputer yang terkoneksi dalam jaringan.

Untuk Windows 95/98/Me/2000 (kalau anda menemukan open port 135 di OS ini) Cara Pertama Masuk ke Start Lalu Search Lalu For Files or Folders lalu pada menu Search for other item pilihlah computers, lalu akan muncul Search for computer, maka langsung klik Search Now maka nama-nama computer akan muncul (Alternatif cara yang cepat dapat mengklik My Network Place / Network Neighboure saja)

Setelah kamu dapetin sasaran computer yang mau di masukin / diremote maka kamu langsung aja jalankan program Internet Maniac Masuklah ke Host Lookup lalu ketikkan nama computer / hostname lalu klik resolve,

disini anda akan mendapat alamat ip computer tersebut. Dengan nomor ip ini maka anda sudah mengetahui sasaran computer yang akan di masuki.

Setelah itu selesai maka kita tinggalkan program Internet Maniac, kita akan berlanjut dengan program KaHT, program ini akan didetect sebagai Trojan oleh antivirus, tapi abaikan saja, jangan di hapus / di karantina kalau terdetect, kalau perlu del aja antivirusnya, satu lagi, program KaHT bekerja dalam MS-DOS Mode jadi disini kemampuan anda menggunakan DOS sangat penting, tanpa kemampuan DOS maka anda tidak akan bisa banyak berbuat.
Cara masuk DOS Mode Untuk Windows XP : Masuklah ke Start, All programs, Accessories lalu Command Prompt
Untuk Windows 95/98/Me/NT/2000 Masuklah ke Start, Programs, Accessories lalu MS-DOS Prompt

Setelah berhasil masuk DOS maka masuklah di directory program KaHT, masa seh bisa lupa tadi program diextract dimana,

ehe, (Misal tadi di extract di C:\""KaH) maka ketikkan "CD\""KaHT" dan seterusnya. Jika sudah, ini saatnya?

Ketikkan "KaHT sebelum_no_ip_komputer_sasaran no_ip_komputer_sasaran. kalau bingung bisa begini :

ip1 : ip awal yang discan

ip2 : ip terahkir yang discan

Misalnya tadi ip-nya 192.168.0.1 setelah di detect pakek Internet Maniac tadi itu lho. Maka ketikkan saja "KaHT 192.168.0.0 192.168.0.1" lalu enter aja.
Nah disini nanti program akan bekerja otomatis. Setelah selesai menscan jika nanti port 135 ternyata dalam keadaan open maka anda akan otomatis di computer tujuan / sasaran, untuk lebih persisnya anda akan berada di "c:\""windows\""system" milik komputer tujuan / sasaran setelah pen-scan-an selesai.

Anda bisa bebas di computer sasaran, mau edit atau di delete pun bisa, hehe Nah kalo udah begini kita bisa berkreasi :

Pingin biaya warnet kita lebih murah ? gampang masuk aja di billing server, ketik Time, ganti aja waktunya, tapi jangan banyak-banyak apalagi minus nanti ketahuan ama operator warnetnya, hehe.

Memata-matai anak yang sedang chatting pakek MiRC di satu warnet / kampus / kantor / lainnya, cari program MiRC yang digunakan dalam computer tersebut,

biasanya seh di C:\""Program Files\""MiRC, buka file MiRC.INI, lalu Log IRC di On kan saja dan kalo mau lihat isi chattingan teman kita itu cukup lewat "/logs" maksudnya kalau tadi di C:\""program Files\""MiRC program MiRCnya maka cukup masuk aja di C:\""Program Files\""MiRC\""Logs

Nanti disitu ada file-file log hasil chattingan dia walaupun dia sedang online tetep aja terekam, hehe,

kalo mau mastiin dia makek nick apa, gampang banget bisa jalanin aja MiRCnya atau periksa di MiRC.INI, gampangkan.

Apalagi nih, Bikin computer itu rusak, lebih baik jangan, tapi sebenere bisa lho, delete aja file-file systemnya, hehe. Diatas cuman kreasi dikit aja, kamu bisa aja memanfaatkannya jauh lebih bermanfaat dari pada diatas Tujuan dari tutorial ini untuk anda yang sering menggunakan komputer dengan Windows 2000 dan XP dijaringan agar lebih waspada terhadap berbagai tindakan usil dari pihak-pihak yang tidak bertanggung jawab..


sekian Tips kali ini..
semoga bermanfaat..

Internet Maniac.exe
KaHt.rar

December 7, 2009

Matiin Kompi temen di Warnet...

kalo kamu merasa bete ato bosen ma pelayanan warnet di tempat kamu, padahal udah bayar mahal-mahal buat internetan  di tempat tersebut and di tambah lagi pas enak-enakan internetan, tiba-tiba disconnected...ach damn it!!!
gw mau ngasih solusi buat ngejawab rasa keusilan kamu semua yang emang usil banget...
eittss,,,
tapi kalian juga bsa loh ngerjain temen kalian ni dari YM,gmn caranya??
tggu next postingan nya yah...
^^
( maaf buat mbem yg uda aku kerjain wktu tu...mafin q yah )

mau tau caranya??read it...!!!

okay, disini lo ga butuh software apapun dalam hal ini...yang lo butuhkan hanyalah sebuah otak yang usil and buat have fun ajah

caranya:
1. Kamu buka komputer, and klik Start->Run...di kotak isian tersebut kamu isikan CMD(Comand Promp)

2. setelah itu muncul kotak berwarna hitam...di situ kamu ketikan SHUTDOWN.EXE (spasi) -i (spasi) -m

3. Contoh: Shutdown.exe -i -m.......lalu kamu tekan Enter

4. maka akan muncul kotak di samping yang bernama "Remote Shutdown Dialog"

5. Kamu klik "ADD" ; untuk menambahkan IP target or nama target di LAN...or kamu klik "Browse" untuk mencari otomatis

6. Kamu bisa tentuin yang enaknya buat ngusilin komputer orang itu, apakah di shutdown, restart, or Log off...

7. Tentukan time yang pas buat deat time-nya komputer itu beraksi

8. kamu bisa tambakan other (planned), ini dimaksudkan agar si user lawan mengira kalo ini ulah server yang lagi maintenance

9. Kirim kan pesan kematian mu ke komputer orang di COMMENT

10. Tertawalah yang puas melihat orang lain kebingungan..hahahahahahahahaha

Pesan dari gw:

1. Kalo kamu mau usilin komputer orang via LAN, liat dulu orangnya...jangan nanti ABRI lagi megang senjata kamu usilin,,bisa mati lo ditembak..

2. Ini sifatnya buat usil, kalo ntar kamu di usilin juga jangan marah yach...

3. Ini paling penting lo inget...sebab dalam hal ini, IP kamu or nama kamu bakal terlihat di comment kematian kamu...karena dari sana terdapat IP addres kmu...jadi gw saranin, begitu komputer itu mati lo buru-buru kabur dah.soal na kamu bakalan di jitak ma dia...

4. ini buat have fun ajah kox, jangan di pake sering-sering yach...kasihan tuh warnet-nya ga dapet duit gara-gara kerjaan keusilan kamu

Salam jail...

Note:  Apapun yg anda lakukan, kami tida bertanggung jawab atas kerugian yg telah anda perbuat.

December 4, 2009

Bisa tau Lokasi orang hanya dengan no HP?

sebenarnya trik ini peruntukan buat jaga2 seandainya hape berpidah tangan , tapi kok gwe pikir2 ternyata trik ini bisa dipakai untuk mengetahui posisi orang lain ( orang2 dekat kita ) melalu gps phone ( nokia s60v3 + s60v5).buat kawand2 bsa di coba..

peralatan dan bahan:
1. hape s60v3 ato s60v5 yang memiliki gps
2. symbian guru phone guardian 3 (aplikasi anti maling)
bisa diambil Di sini


3. google maps ( terserah mau yg mobile atau lewat browser komputer)

action:
1. install phone guardian 3 nya di hape target, sebaiknya diinstal dengan opsi
tanpa icon, jadi full stealth
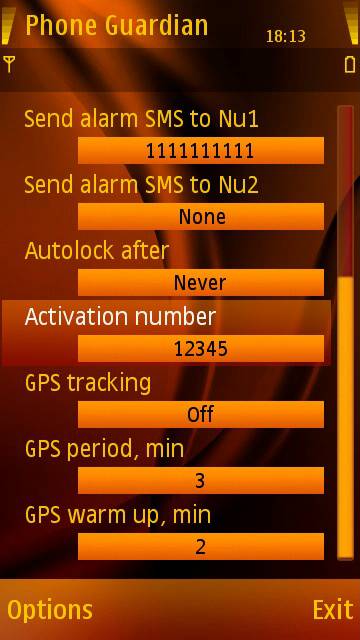
2. setting phone guardiannya

pertama set guardiannya on
isi "send alarm sms to no1" dengan nomer telepon kita
set gps trackingnya off ( gps akan kita aktifkan lewat sms remote )
set gps warmup, dan gps periodnya ke nilai paling kecil
3. setelah seting selesai restart tuh hape, dan kembalikan ke pemiliknya


berikutnya bagian tracking, atawa pelacaknya:
1. kirim sms ke hape target, commandnya ":g: password" (tanpa tanda petik,
tanpa spasi)
password disini adalah password phone guardiannya
perintah "g" adalah untuk mengaktifkan gps
2. tunggu selang beberapa menit (tergantung setting gps period) yang disettingkan tadinya. Setting gps period ini menentukan tiap berapa lama gps menentukan posisi terbaru
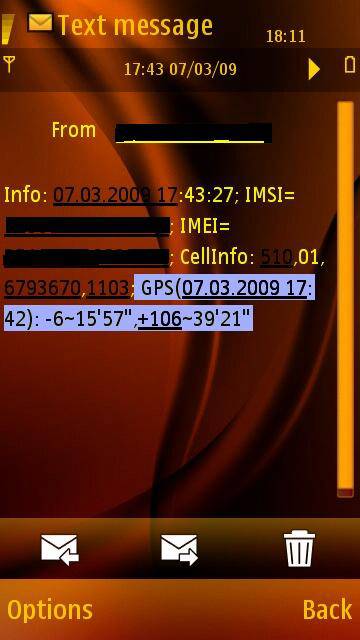
3. setelah waktunya mencukupi kirim sms ke target isinya ":i: password"
command ini akan meminta phone guardian mengirimkan data lokasi hape
saat ini lengkap dengan posisi gpsnya
selang beberapa detik kemudian sms masuk ke hape kita

4. jangan lupa mematikan gps di hape target dengan isi sms ":t: password"
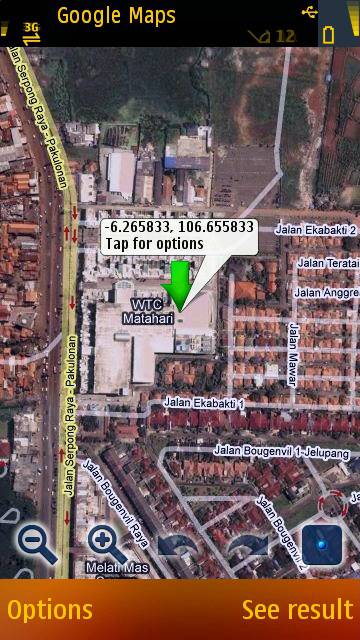
5. step terakhir, buka google maps di browser ( maps.google.com) atau via
google maps yang udah diinstal di hape,
pilih search, masukkan posisi gps, lalu search maps
perlu diingat phone guardian mengirimkan format {-x~y'z",+x~y'z"}
tanda ~ harus diganti dengan spasi

5. tada... posisi target terlihat.....


heheheh... doi lagi shoping

setiap sms command yang kita kirim ke hape target, akan langsung didelete oleh aplikasi phone guardian, jadi target tidak akan menemukan sms yang kita kirim tersebut di inboxnya.

dengan trik ini kita bisa mengetahui posisi orang2 yang dekat dengan kita, paling tidak kita udah punya persiapan seandainya hape kita hilang

enjoy bro....


sumber: Coder.web.id

About